
手把手教你:如何通过抓包工具分析广播数据
一、前言
本篇文章的主要内容为,使用Wireshark软件来对蓝牙广播包进行抓取,且对其中关键数据进行分析。
二、阅读说明
1、泰凌微芯片学习者,前期使用过该芯片。
2、能够知道怎么进行创建工程,下载代码。
3、有一块开发板,板上的芯片可以是8251,8253或者8258。
4、需要用到nRF52840 Dongle蓝牙抓包工具
5、demo是基于上一篇文章
demo
汤勇,公众号:汤勇聊无线手把手教你:教你如何更改蓝牙显示图标
三、正文
1、抓包工具展示
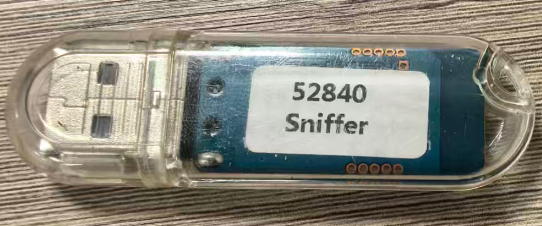
抓包工具可以在购物网站上进行购买,比较便宜,几十块钱,与之相配套的使用说明和安装教程可以找客服要,里面的文档比较详细,这里就不再赘述。
2、设置广播名过滤
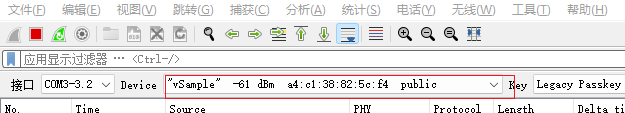
打开Wireshark软件,在这里下拉选择想要抓取的广播名。
备注:有时候广播名显示不出来,当出现这种情况时,重新进行捕获就好了
3、广播数据展示
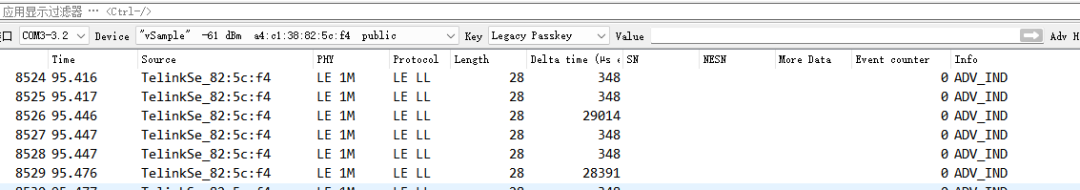
上述的数据代表着当前的广播数据
4、广播时间解释
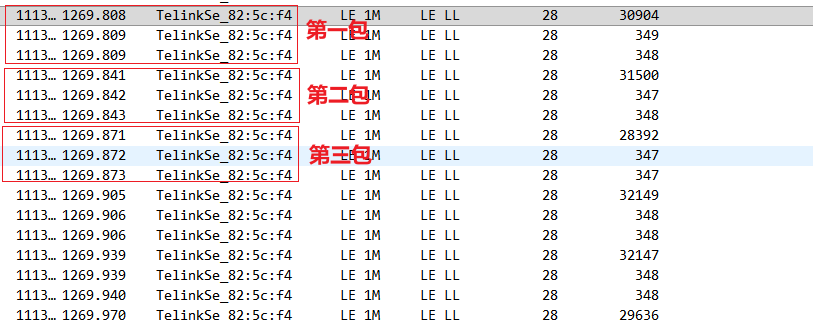
- 上图所示,我圈出来的分别代表第一包,第二包和第三包数据,其中一包数据发了3次,分别代表着37,38,39通道
- 其中两包之间的相互间隔为大约30ms,计算方法是,第一包里面第一个数据的时间为1269.808s,第二包里面第一个数据位1269.841s,其中相差33s,同理计算第二包和第三包的间隔时间为28,所以结论是大约每个大包之间相隔30ms
- 两包之间相隔的时间,我们称之为广播间隔,该间隔可以通过程序进行设置,这个以后的文章再进行讲解
5、展开广播数据
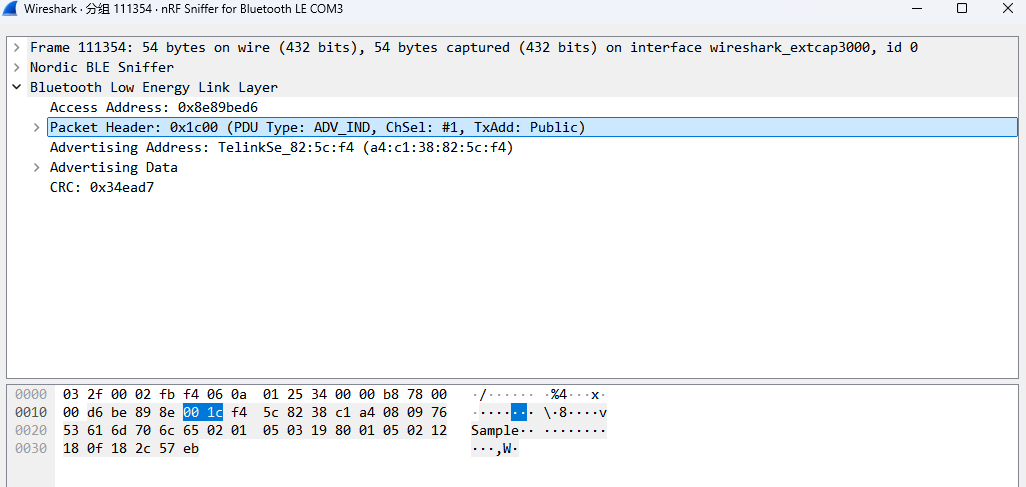
用鼠标双击任意一帧数据则可以对该数据进行展开,如上图所示
6、查看广播数据
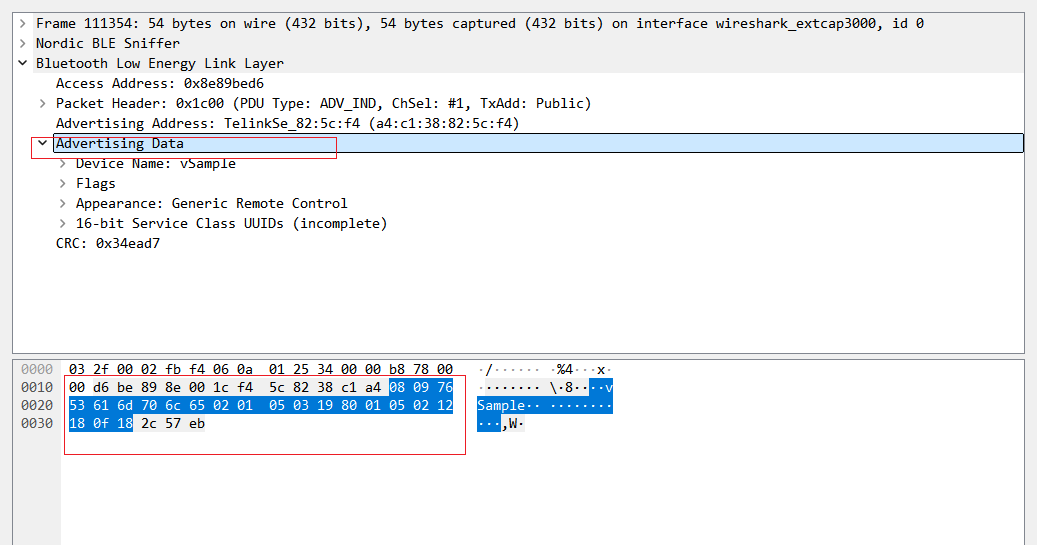
用鼠标点击Advertising Data,将该项进行展开,则能看到展开的详情,里面的数据和软件里面设置的数据是一样的,相关的代码如下
php
/**
 * @brief   BLE Advertising data
 */
const u8    tbl_advData[] = {
     8,  DT_COMPLETE_LOCAL_NAME,                 'v', 'S', 'a', 'm', 'p', 'l', 'e',
     2,  DT_FLAGS,                              0x05,                   // BLE limited discoverable mode and BR/EDR not supported
     3,  DT_APPEARANCE,                         0x80, 0x01,             // 384, Generic Remote Control, Generic category
     5,  DT_INCOMPLETE_LIST_16BIT_SERVICE_UUID, 0x12, 0x18, 0x0F, 0x18, // incomplete list of service class UUIDs (0x1812, 0x180F)
};
7、对Device Name进行展开
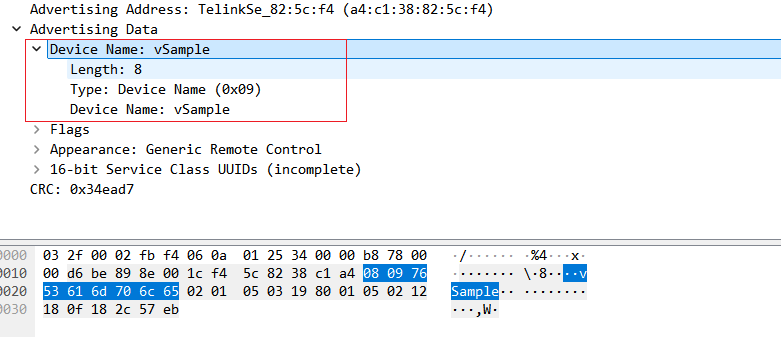
可以看到展开后的长度,类型和相关的说明做的非常详细,读者可以很方便的知道当前的数据结构是什么内容,而且当点击Device Name的时候,下面的原始数据会被涂上一层背景色。
四、结尾
这一章节,主要讲述了如何通过nRF52840 Dongle蓝牙抓包工具来查看蓝牙的广播包,下一节将解释一帧完整的蓝牙广播包是什么样的格式,并附以抓包截图说明